2026年現在、国内外の企業においてサイバーセキュリティのリスクが深刻化する中、大手飲料メーカーであるアサヒグループを狙ったサイバー攻撃とその対応が大きな注目を集めています。サプライチェーン全体や工場稼働への影響、そしてシステムの復旧状況や今後のセキュリティ強化に向けた動きについて、最新の事実と動向が求められています。
本稿では、これまでに判明している被害状況やシステムの復旧プロセス、ランサムウェアをはじめとする脅威への対策の現状を徹底的に整理し、正確な事実を分かりやすく紐解いていきます。
アサヒグループを襲ったサイバー攻撃の発生背景と経緯
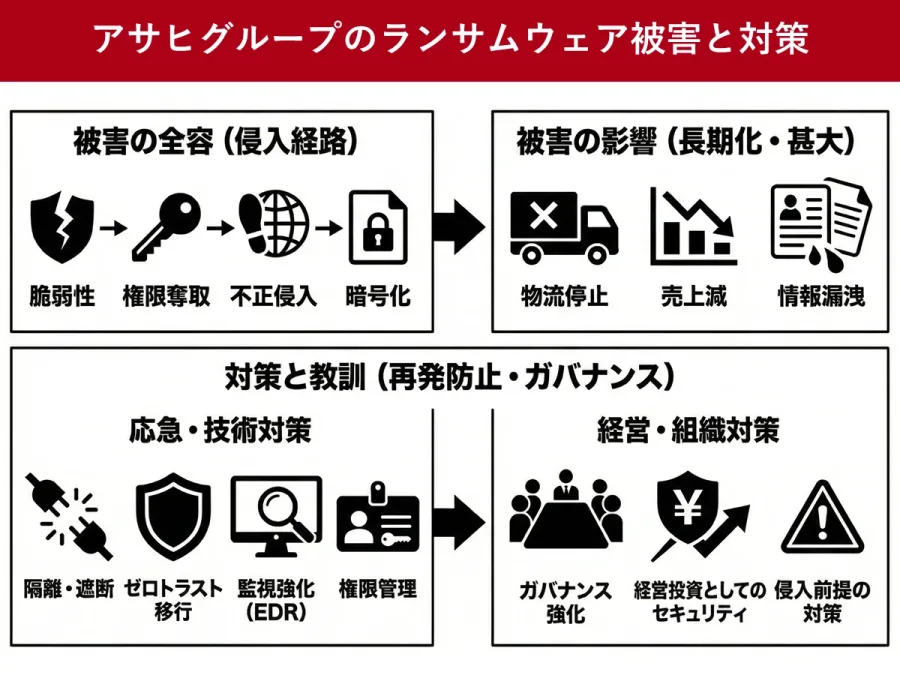
現代のビジネス環境において、ITインフラやネットワークシステムは企業活動の根幹を成す不可欠な要素となっています。アサヒグループにおいても、受注管理、生産管理、物流システムなどが複雑に連携するサプライチェーンが構築されていますが、こうした高度にデジタル化された環境がサイバー攻撃の標的となりました。
公式発表資料や報道各社の取材データによると、システム障害が認知されて以降、グループ各社は迅速に対策本部を立ち上げ、被害の拡大を防ぐためのネットワーク隔離や外部接続の遮断といった緊急措置が講じられました。不正アクセスの手口や侵入経路については、外部の専門セキュリティ機関も交えた詳細なフォレンジック調査が継続的に実施されています。
被害状況の全貌と工場停止・サプライチェーンへの影響
大規模なシステム障害が発生した場合、最も懸念されるのが製造現場や流通への実害です。アサヒグループにおいては、一部の工場での稼働停止や出荷管理システムの遅延など、サプライチェーン全体に少なからず混乱が生じました。
これまでの影響範囲と対応状況を整理するため、以下に主な項目をまとめた比較表を提示します。
| 項目・領域 | 発生した事象・影響 | 公式発表・現在の対応 |
|---|---|---|
| 生産・工場部門 | 一部工場における一時的な稼働停止や製造ラインの調整 | 安全性の確認されたラインから順次稼働を再開、代替手段の活用 |
| 物流・出荷部門 | 受注および配送管理システムの遅延、手動対応による一時的混乱 | 順次システムの復旧を進め、出荷遅延の解消に注力 |
| 情報管理・漏洩リスク | 社内ネットワークへの不正アクセスおよびデータ暗号化の確認 | 外部専門機関による調査の継続、機密情報の保護徹底 |
このように、製造から出荷に至る各プロセスにおいて一時的な機能不全に陥ったものの、現場のオペレーション調整や段階的な復旧作業により、段階的に通常のサプライチェーン機能を取り戻す動きが進められています。
システム復旧の現在地と安全性の確認プロセス
サイバー攻撃を受けた企業にとって、単にシステムをオンラインに戻すだけでは不十分であり、再発を防ぐための厳格な安全確認が不可欠です。2026年現在の復旧動向においては、バックアップからの復元作業だけでなく、脆弱性が完全に排除されていることの検証に多くの時間が割かれています。
関係者の証言や公式の進捗報告によると、基幹系の順次復旧が進められる一方で、セキュリティパッチの適用やエンドポイントの監視体制(EDRの導入など)が徹底されています。拙速な復旧による二次被害を防ぐため、慎重かつ段階的なアプローチが取られている点が、近年の企業インシデント対応のスタンダードとなっています。
情報漏洩の真相とランサムウェア対策の現在
近年のサイバー攻撃の多くは、データを暗号化して身代金を要求するランサムウェアや、機密情報の窃取を目的とした手口が主流となっています。アサヒグループを狙った事案においても、情報の外部流出の有無やその規模についての真相究明が大きな焦点となりました。
調査の結果や専門家の分析においては、不審なアクセスの検知から迅速にログ解析が行われ、影響を受けたデータの特定が進められています。また、企業が身代金の要求に応じない方針を貫くことが一般的である中、強固なバックアップ体制の維持や、ゼロトラストセキュリティ思想に基づくアクセス権限の見直しが、今後のランサムウェア対策の要として位置づけられています。
セキュリティ強化と再発防止策に見る企業の姿勢
今回のインシデントは、どれほど高度なITガバナンスを持つ企業であっても、巧妙化するサイバー攻撃の完全な回避が困難である現実を浮き彫りにしました。この教訓をバネに、アサヒグループを含む国内大手企業では、セキュリティ投資の大幅な拡充が図られています。
具体的には、従業員向けのセキュリティ教育の徹底、サプライチェーン全体を巻き込んだ脆弱性診断の定期実施、そしてAIを活用した異常検知システムの導入など、多層防御(ディフェンス・イン・ディプス)の構築が急ピッチで進められています。これらの取り組みは、単なる事後対策にとどまらず、将来的なデジタル信頼性を担保するための重要な投資となっています。
【アサヒサイバー攻撃現在】に関するよくある質問(FAQ)
Q1:アサヒグループを狙ったサイバー攻撃はいつ発生し、どのような被害が出ましたか?
A1:公式発表によると、システム障害が確認されて以降、グループのネットワークや一部の工場において一時的な稼働停止や受注・出荷管理の遅延などの影響が生じました。
Q2:現在のシステムの復旧状況や工場の稼働はどうなっていますか?
A2:安全性の確認が取れたシステムや工場から順次稼働を再開しており、サプライチェーンの正常化に向けた段階的な復旧作業が進められています。
Q3:情報漏洩の可能性やランサムウェアへの対策はどのように講じられていますか?
A3:外部の専門機関と連携したフォレンジック調査が実施されており、データの保護状況の確認とともに、強固なバックアップ体制やゼロトラストに基づくセキュリティ強化が図られています。
アサヒグループを巡る一連のサイバー攻撃とシステム障害は、現代のデジタル社会において企業が直면するリスクの大きさと、それに対する迅速かつ透明性の高い対応の重要性を改めて示しました。
被害の全容把握から段階的なシステム復旧、そして徹底したセキュリティ強化に至るまでのプロセスは、今後の製造業やサプライチェーン全体にとって貴重な教訓となります。不確実性の高い脅威に対して、過度な憶測に惑わされず、公式発表や客観的な事実に基づいた正確な情報を把握し続けることが、私たちにとっても重要な判断基準となるでしょう。